,(*) : 筆者
: ChatGPT
: Gemini
: Claude
: Notebook
毎日のように、企業サイトから情報が盗まれるニュースが目立つ。前回、同様のタイトルで記事を書いたが長くなったので、ここでは事例を絞って整理した。
AI Gemini , Claudeと会話してメールアカウントのセキュリテイの重要なことを再認識する。
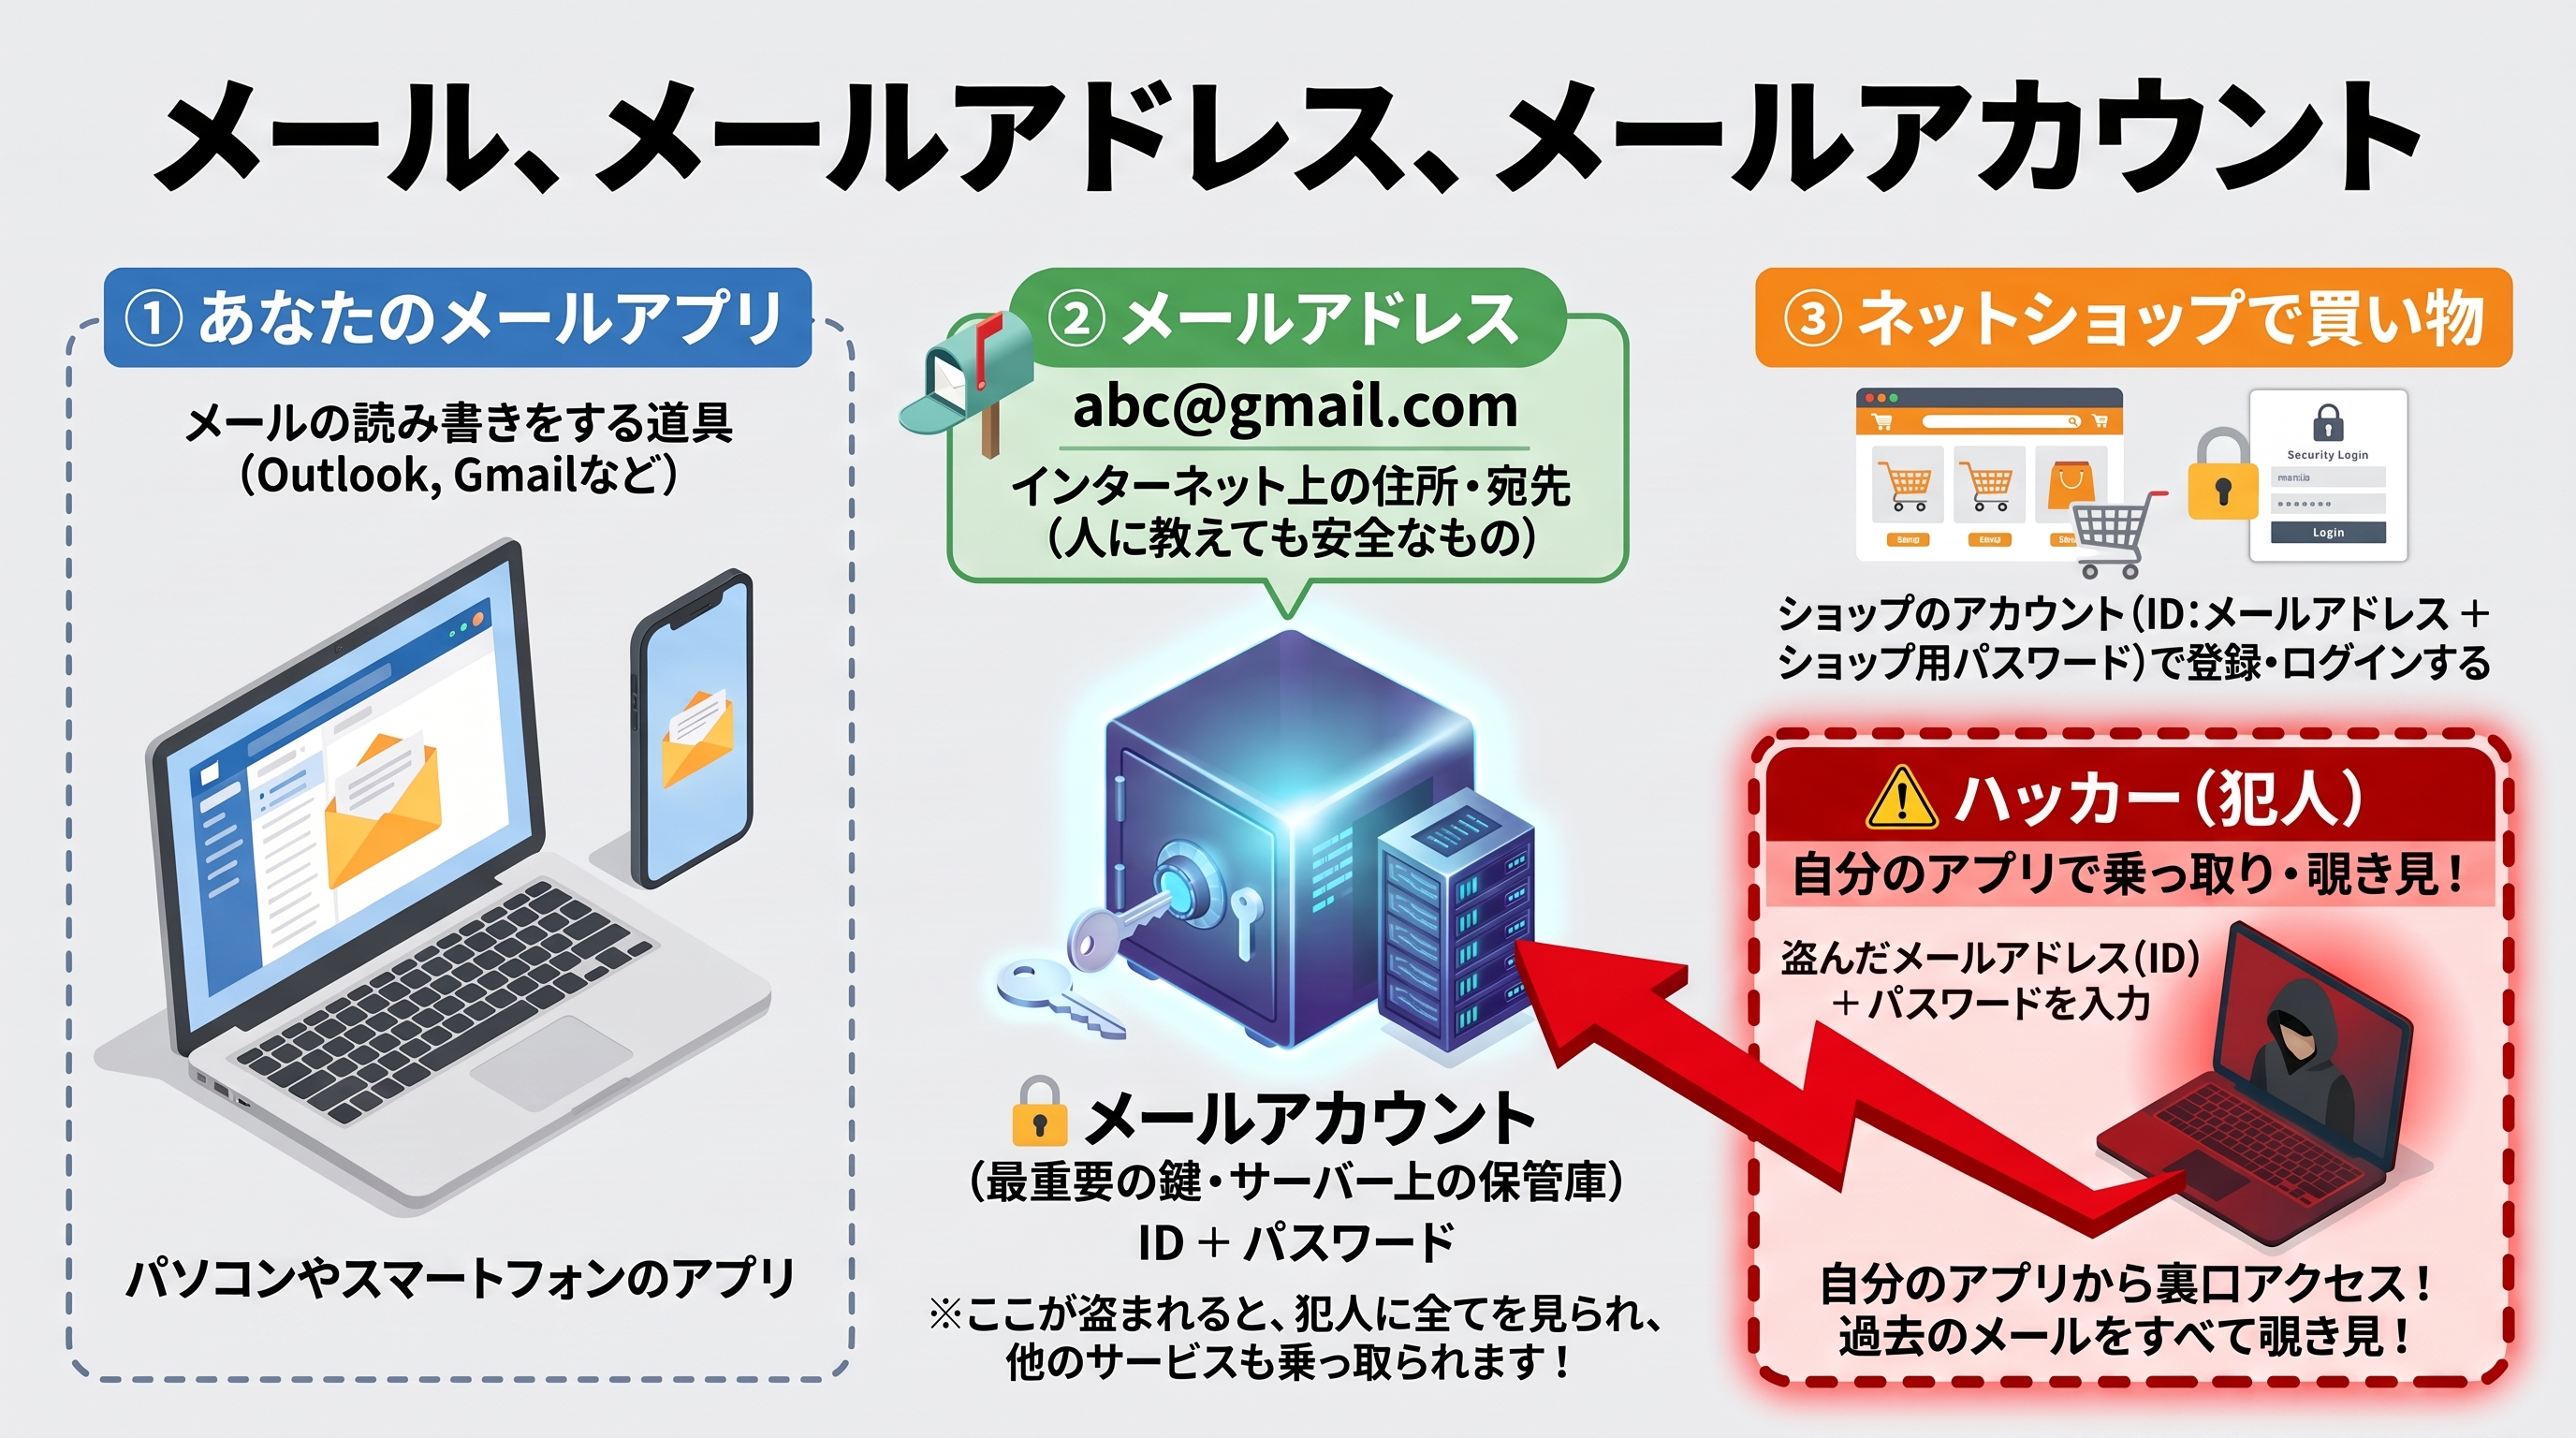
「スマートフォンもパソコンも手元にあるのに、身に覚えのない高額な買い物をされていた」。近年、このような恐ろしい被害が急増している。その原因の多くは「メールアカウントの乗っ取り(盗難)」にある。 「メールアドレス」「メールアプリ」「メールアカウント」という3つの言葉が入り乱れるので整理しておく。ここではハッカーがどこから、どのように情報を盗み見ているのかという「本当の手口」について考えてみる。 ネット通販やSNSなど、大切なデジタル生活のすべてを根こそぎ奪われないために、巧妙な手口の仕組みと、今日から見直すべき「本当の守り方」を確認しておこう。
メールの仕組みと「鍵」の重要性 図解が示す通り、私たちが普段使っているメールの仕組みは大きく3つに分けられる。 ・ メールアプリ①(閲覧の道具): パソコンやスマートフォンに入っている、メールを読み書きするためのソフトやアプリ。OutlookやGmailなど。 ・メールアドレス②(公開情報): インターネット上の「住所や宛先」。これを他人に知られただけで、すぐに侵入されることはない。abc@gmail.comなど。 ・🔒 メールアカウント(最重要の鍵): インターネット上のサーバーにあるメールの「保管庫」と、それを開けるための「鍵(IDとパスワード)」のセット。ネットショップ(③)に登録する際の本人確認にも使われる、ネット生活の根幹である。 アカウント盗難の本当の恐ろしさ(裏口からの侵入) 図の右下(⚠️ハッカー)が示す通り、アカウント乗っ取り被害において、犯人が個人のスマートフォンやパソコンを直接操作しているわけではない。 フィッシング詐欺やパスワードの使い回しによって「メールアドレスとパスワード(鍵)」を盗み出すと、犯人は自分自身のパソコンやメールアプリにその鍵を入力する。すると、本人の端末には一切触れることなく、インターネットの裏口から直接、サーバーの保管庫へアクセスできてしまうのだ。 さらに怖い手口。ネットショップは「ショップ用パスワードのリセット」で奪われる メールの中身を見られるようになると、ハッカーは次に「ショップ用パスワードのリセット(再設定)」の悪用を狙う。 ハッカーはまず、過去の受信履歴(注文の確認メールなど)から、どのネットショップに登録しているかを探り出す。そして、そのショップのログイン画面へ行き、「(ショップ用)パスワードを忘れた方へ」を選択する。 すると、ショップからメールアドレス宛に「(ショップ用)パスワード再設定リンク」が送られてくる。ハッカーはすでにメールを覗き見できる状態にあるため、送られてきたリンクを素早くクリックし、自分だけが知っている新しい(ショップ用)パスワードに書き換えてしまう。 こうなると、本当の持ち主は自分のショップアカウントから完全に締め出され、ハッカーがなりすまして自由に買い物できる状態が完成する。「メールアカウントがすべての鍵」と言われるのは、こうした理由からである。【図解】メール、メールアドレス、メールアカウントの関係とハッカーの侵入経路
メールアカウントのセキュリテイとは実際にはどこにセットするのか明確にしておくと、例えば OutlookメールはMicrosoftアカウントで、GmailはGoogleアカウント、AppleメールアカウントはiCloudアカウントで設定する。
「見えない場所からの覗き見」から始まるパスワードリセットの連鎖を防ぐために、最も効果的なのが、大元であるメールアカウント自体に「二要素認証(多要素認証)」を設定することだ。
これを設定しておけば、万が一パスワード(1つ目の鍵)が盗まれても、手元のスマートフォンに届く確認コード(2つ目の鍵)が入力できなければメールの保管庫は開かない。
犯人はメールの中身を見ることができないため、ネットショップの「パスワード再設定リンク」を勝手に受け取って悪用することもできなくなる。大元のマスターキーであるメールアカウントを二要素認証で頑丈に守れば、そこから派生するネットショップへの侵入もドミノ倒しのように防げるというわけだ。(※さらに、ネットショップ側のアカウントにも個別に二要素認証を設定できれば、より鉄壁の守りとなる)
今すぐ確認すべき、アカウントを守る5つのチェックポイント
✅ 「二要素認証(多要素認証)」をオンにしているか
パスワードに加えて、手元のスマートフォンに届く確認コードなどを要求する仕組み。ハッカーの侵入を防ぐ最も強力な防壁であるため、GmailやYahoo!、Outlookなどのアカウント設定画面から必ず有効にしておきたい。

✅ メールアカウントのパスワードを「使い回し」していないか
どこか一つのネットショップから情報が漏れても本丸が突破されないよう、重要なメールアカウントには「他のどのサービスとも違う、独自のパスワード」を設定する。

✅  名前や生年月日など、推測されやすいパスワードになっていないか
意味のある単語や短い文字列はすぐに破られてしまう。自分にしか分からない長めの文字列(英大文字・小文字・数字・記号の組み合わせ)に変更することが推奨される。

✅  見覚えのない「ログイン履歴」はないか
各メールサービスのアカウント管理画面では、「最近アクセスした端末や場所」を確認できる。図解にあった「ハッカーの自前端末」がすでに侵入していないか、定期的にチェックする習慣をつけたい。

✅ メールの本文にあるリンクを安易に押していないか
「アカウントが凍結されました」「不正アクセスの警告」と不安を煽るメールは、鍵を盗み出すための偽物(フィッシング詐欺)である可能性が高い。確認する際は、必ずあらかじめ登録したブラウザのブックマークや、公式アプリからアクセスするよう徹底する。

少しでも不安な項目があれば、まずは一番重要な「二要素認証」の設定から見直すことで、デジタル生活の安全性は格段に高まるはずだ。
補足: 二要素認証、二段階認証と各社によって違う用語を使っているが、名前の違いはあまり気にせず、「パスワードに加えて、スマホなどでもう一度確認する仕組み」と理解すれば、各社の設定は同じ目的のものである。(Claude)
サイトから盗まれた個人情報のなかにクレジットカード番号があった場合について。
もし利用先から個人情報が漏えいし、そのなかにクレジットカード番号が含まれていたらどうなるだろうか。
本来の安全基準では、通販サイト側はカード番号を一切保持せず、決済代行会社に処理を任せることになっている。しかし現実には、ルールに反してサイト側にカード情報が保存されてしまい、それが不正利用につながった事例も少なからず報告されている。
こうした事態を想定したとき、「3桁のセキュリティコードや本人認証サービス(3Dセキュア*)があれば不正利用を防げるのか」という疑問が浮かぶ。
(*)3Dセキュアとは : 「カード発行会社 Issuer Domain」、「加盟店 Acquirer Domain」、「決済ネットワーク Interoperability Domain」の3Domainによる本人認証の仕組み(後述の図="3Dセキュアの仕組み"を参照)
結論から言えば、どちらも確かに強力な防壁になる。ただし、情報の漏れ方によって効果は大きく変わり、決して完全無欠ではない。
まず、ショップのデータベースそのものから情報が盗まれた場合、この2つの仕組みは非常に頼もしい盾になる。
業界の安全基準により、加盟店が決済承認後にセキュリティコードを保存することは固く禁じられている。正規の運用がされていれば、番号と有効期限が流出してもコード自体は漏れていないため、コード入力を求めるサイトでは悪用が困難だ。さらに3Dセキュア対応店であれば、本人に届くワンタイムパスワードがなければ決済が完了しない。この二重の防壁があるため、データベースからの流出に対しては比較的強い耐性を持っている。
一方で、防ぐのが極めて難しいケースも存在する。
一つは、決済画面そのものが改ざんされる手口だ。決済ページに悪意あるプログラムを仕込まれると、利用者が画面に入力した番号、有効期限、セキュリティコードが入力した瞬間に盗まれてしまう。この場合、セキュリティコードの防壁は無力化してしまう。
二つめは、3Dセキュアに対応していない店舗で使われるケースだ。導入の義務化が進められているものの、原則としての位置づけであり、すべての店舗で対応が完了しているわけではない。非対応の店では、番号、期限、コードが揃っていれば決済が通ってしまう恐れがある。
三つめは、リスクベース認証のすり抜けだ。現在の3Dセキュア2.0では、不正リスクが低いと判断された取引においてパスワード入力が省略される仕組みがある。攻撃者が普段の利用パターンを巧みに模倣した場合、認証なしで通過してしまう余地が残る。
そして最後が、ワンタイムパスワードそのものの横取りだ。巧妙な偽サイトに誘導されて自らパスワードを入力してしまったり、通知先となるメールアカウントを乗っ取られたりすると、どれほど強固な仕組みであっても突破されてしまう。
こうしたリスクを踏まえ、次のような自衛策を徹底する。
カード会社のアプリやメールによる利用通知を有効にしておく
利用明細を定期的に確認し、身に覚えのない請求がないか見張る
万が一ショップから漏えいの連絡を受けたら、速やかにカード会社へ連絡してカード番号を再発行してもらう
本人認証の通知先メールアドレスのパスワードを強固にし、二段階認証を設定しておく
セキュリティ対策は、複数の層を重ねるほど強固になる。しかし、どれかひとつの仕組みだけに頼って完全に守り切ることはできない。それぞれの仕組みの強みと限界を正しく理解し、万が一の兆候にすぐ気づける備えをしておくことが大切だ。
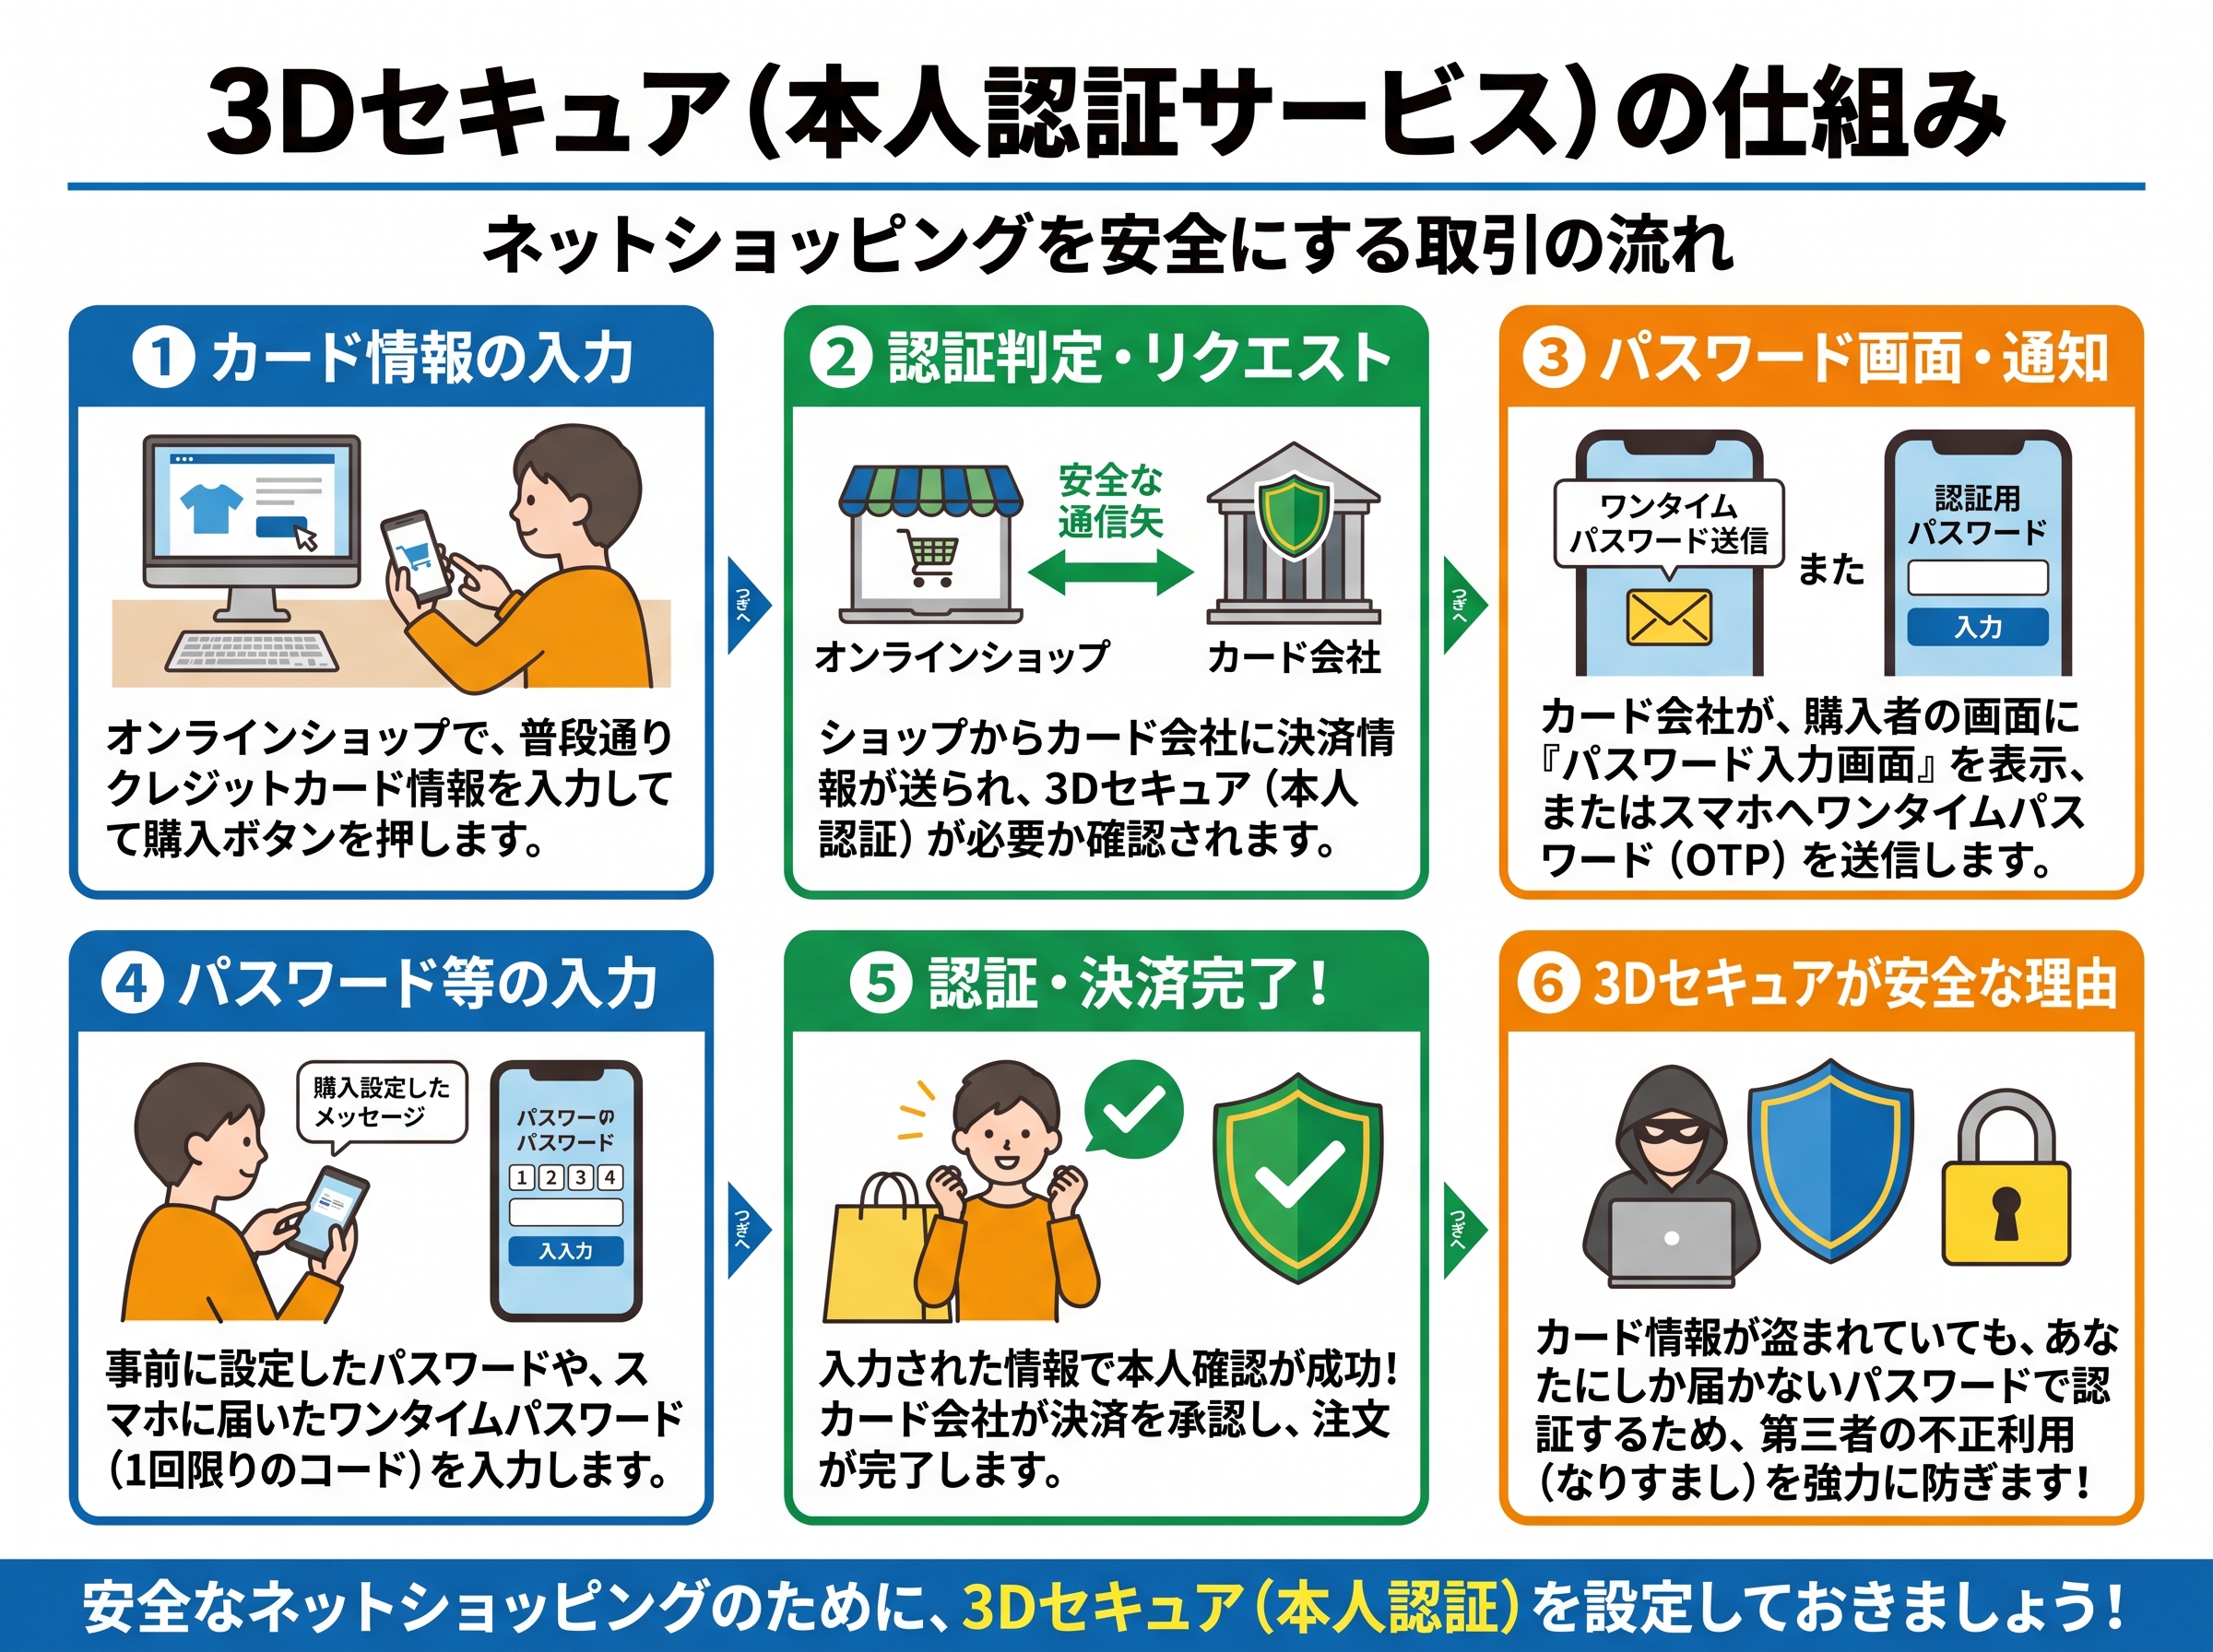
3Dセキュアの仕組み
大変なことになった。2026年はサイバー攻撃による個人情報の流出が急増しており、10月時点で被害はのべ1億8700万件以上に達しています(Yahooニュース)。こうなると自分が登録しているサイトからもすでに情報が盗まれているものと考えた方がよい。
今年の暮れから来年にかけてAIによるネットのハッキングは大きな社会問題になると、当のAI開発企業のトップが言っている。責任はどこにあるか? 我々個人も「🥱ボーッ」としてはいられない。
ここでは二段階認証まで述べたがパスキーの利用が現在では最も強力とされる。パスキーについては昨年紹介している。
パスキー(Passkey)とは?(2025.05.21)